Jusqu'à 1 000 000 d'alarmes par an peuvent s'abattre sur une seule équipe de sûreté d'entreprise, et chacune mobilise une personne pendant 2 à 7 minutes. Cobalt AI a conçu son logiciel de gestion des alarmes autour de cette charge de travail, et l'a présenté aux intégrateurs et aux partenaires de distribution lors du Cloud Security Summit 2026 à Arlington (Texas), qui s'est tenu du 26 au 29 octobre.
La charge de travail visée par Cobalt
L'argumentaire de Cobalt part du fonctionnement réel des centres de sûreté en entreprise. Ses clients examinent chaque alarme, et pas seulement les urgences. La plupart de ces alarmes ne sont que du bruit, mais chacune exige tout de même qu'un opérateur la consulte. Cobalt indique que ces clients exploitent aussi de nombreux systèmes distincts, et que leur remplacement est lent.
Il en tire une liste de ce que réclament les acheteurs en entreprise. Ils veulent que la cause racine des alarmes récurrentes soit corrigée, afin que le bruit cesse de revenir. Ils veulent automatiser les réponses de routine et ne remonter à un opérateur que les événements qui l'exigent. Ils veulent tirer parti de l'ensemble de leurs systèmes sans en démonter aucun.
Comment fonctionne le logiciel
Cobalt Monitoring Intelligence est une surcouche logicielle qui s'appuie sur les caméras et le contrôle d'accès déjà installés. Il compare en temps réel les données des caméras, celles du contrôle d'accès et celles des politiques de l'entreprise. Il se connecte aux équipements existants dans le cloud, en périphérie (edge) ou en mode hybride, si bien que les clients n'ont pas à remplacer leur matériel.
Cobalt affirme évaluer les événements selon les règles propres à chaque client, 24 heures sur 24. L'éditeur décrit une voie intermédiaire entre la levée d'une alarme et son escalade. Une porte défectueuse donne lieu à un ticket. Une personne qui passe régulièrement dans le sillage d'autrui (tailgating) reçoit un rappel à l'ordre. L'objectif est de traiter la cause sous-jacente pour que l'alarme ne se reproduise plus.
Lorsqu'un événement nécessite réellement une décision, le système fournit à l'opérateur la vidéo, une chronologie et la cause racine. Le client choisit qui tranche en dernier ressort. Avec l'offre managée, c'est le Command Center de Cobalt. Avec l'offre SaaS, c'est l'équipe du client.
Les résultats avancés par Cobalt
Cobalt cite trois indicateurs : jusqu'à 90 % de nuisances d'alarmes en moins, des événements vérifiés remis en moins de 75 secondes, et une baisse de 42 % des coûts de personnel d'exploitation chez un client du Fortune 100. L'entreprise ne nomme pas ce client dans ce document et n'explique pas comment les chiffres ont été mesurés.
Elle cite également Robert Mirakaj, directeur senior de la sûreté physique chez Salesforce. Selon lui, la connexion de Cobalt Monitoring Intelligence à Agentforce et à Slack a supprimé les fausses alarmes, économisé des milliers d'heures de travail manuel et offert une visibilité mondiale en temps réel.
L'offre pour les partenaires et le programme du Summit
Au Summit, le public était celui des partenaires de distribution. Cobalt a présenté son produit comme un moyen pour les intégrateurs de passer de l'installation à l'exploitation, avec des résultats à livrer en plus du matériel qu'ils ont déjà posé. L'éditeur rappelle que les contrats en entreprise mettent 12 à 18 mois à se conclure, et proposait une démonstration en direct que les partenaires pouvaient reprendre auprès de leurs propres clients.
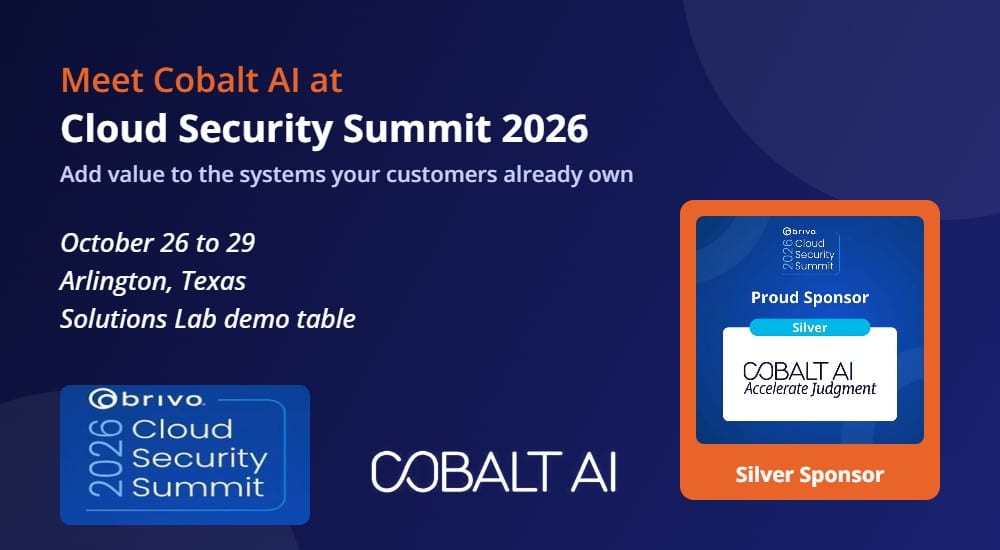
Cobalt était sponsor Silver et tenait un stand de démonstration dans le Solutions Lab, au Loews Arlington Hotel & Convention Center. Ellie Horita, ingénieure commerciale senior, et Charlie Jannsen, directeur de la stratégie et des opérations de sécurité, animaient le stand. Le PDG Ken Wolff devait intervenir le jeudi 29 octobre, de 10 h 00 à 10 h 15 (heure du Centre). Sa session s'intitulait « Beyond Rip and Replace: How Integrators Win the Enterprise with Orchestration ». Cobalt proposait aussi des démonstrations de 20 minutes construites autour des propres comptes d'un partenaire et des systèmes qu'ils exploitent.
Pourquoi c'est important, et ce qui reste à prouver
Ce discours répond à un vrai problème structurel de la sûreté physique. Les caméras et les contrôleurs de portes génèrent des événements plus vite que le personnel ne peut les traiter, et le matériel s'achète selon des cycles de plusieurs années. Une couche logicielle qui fonctionne avec les équipements installés évite le coût de remplacement qui freine les évolutions en entreprise. Elle ouvre aussi aux intégrateurs, dont le chiffre d'affaires provient traditionnellement de l'installation, une voie vers des services d'exploitation récurrents.
Cette approche s'inscrit dans une tendance plus large qui dissocie le logiciel d'interprétation des données de capteurs des capteurs eux-mêmes. L'argument distinctif de Cobalt est l'accent mis sur les causes racines. De nombreux systèmes d'alarme s'arrêtent au filtrage ou à la vérification d'un événement. Cobalt affirme faire remonter la cause récurrente pour qu'elle soit corrigée, ce qui réduirait le volume futur au lieu de simplement le traiter plus vite. C'est une promesse différente de la simple classification des alarmes, et elle suppose que les équipes en charge des sites donnent suite aux tickets émis par le système.
Plusieurs points restent non démontrés publiquement. La réduction de 90 % du bruit est présentée comme un plafond, et le point de référence n'est pas précisé. La baisse de 42 % des effectifs provient d'un seul client non nommé, et le document ne dit pas si ce résultat vaut pour des déploiements plus petits ou pour des clients utilisant l'offre SaaS. Le chiffre de 75 secondes n'est assorti d'aucune condition, comme la taille du site ou la composition du parc d'équipements.
La compatibilité est l'autre question en suspens. L'affirmation selon laquelle Cobalt fonctionne avec n'importe quelles caméras et n'importe quel contrôle d'accès installés au mur est au cœur du discours destiné aux intégrateurs. Le document ne liste pas les fabricants pris en charge, et les parcs anciens ou hétérogènes sont précisément ceux où les produits de surcouche atteignent leurs limites. Des tests indépendants, des références clients nommées au-delà de la citation de Salesforce, et une explication claire de la manière dont les politiques sont codées et auditées permettraient aux intégrateurs de juger ces affirmations. D'ici là, les chiffres restent ceux de l'éditeur, et les partenaires devraient les considérer comme des objectifs à vérifier lors d'un pilote.