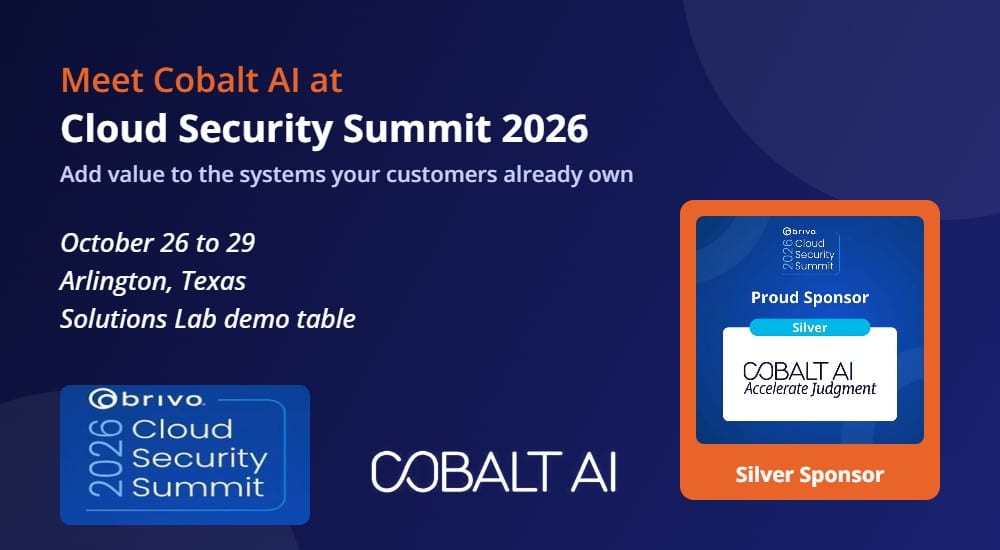
Un único equipo de seguridad empresarial puede recibir hasta 1.000.000 de alarmas al año, y cada una requiere de 2 a 7 minutos de trabajo humano. Cobalt AI diseñó su software de monitoreo de alarmas en torno a esa carga y llevó su propuesta a integradores y socios de canal en la Cloud Security Summit 2026, celebrada en Arlington, Texas, del 26 al 29 de octubre.
La carga de trabajo a la que apunta Cobalt
El planteamiento de Cobalt parte de cómo funcionan las operaciones de seguridad empresarial. Sus clientes revisan todas las alarmas, no solo las emergencias. La mayoría de ellas son ruido, pero aun así cada una necesita que una persona la examine. Cobalt afirma que esos clientes además operan numerosos sistemas independientes y que reemplazarlos es un proceso lento.
De ahí la empresa deduce lo que buscan los compradores corporativos. Quieren corregir la causa raíz de las alarmas recurrentes para que el ruido no vuelva. Quieren automatizar las respuestas rutinarias y escalar únicamente los eventos que requieren a una persona. Quieren obtener valor de todos sus sistemas sin tener que desmontar ninguno.
Cómo funciona el software
Cobalt Monitoring Intelligence es una capa de software que se superpone a las cámaras y al control de acceso ya instalados. Compara en tiempo real los datos de las cámaras, los del control de acceso y los de las políticas de la empresa. Se conecta al equipo existente en la nube, en el edge o en una configuración híbrida, de modo que los clientes no tienen que sustituir su hardware.
Cobalt asegura que evalúa los eventos según las reglas propias de cada cliente, las 24 horas del día. Describe un punto intermedio entre descartar una alarma y escalarla. Una puerta defectuosa genera un ticket. Quien entra a escondidas de forma reiterada recibe un aviso. El objetivo es atacar la causa de fondo para que la alarma deje de repetirse.
Cuando un evento sí requiere una decisión, el sistema entrega a una persona el video, una línea de tiempo y la causa raíz. El cliente elige quién toma la decisión final. En la opción gestionada, es el Command Center de Cobalt. En la opción SaaS, es el propio equipo del cliente.
Los resultados que cita Cobalt
Cobalt presenta tres métricas. Afirma una reducción de hasta el 90 % del ruido de alarmas no deseadas, eventos verificados entregados en menos de 75 segundos y un recorte del 42 % en los costos de personal de operadores en un cliente del Fortune 100. La empresa no nombra a ese cliente en este material ni explica cómo se midieron las cifras.
También cita a Robert Mirakaj, director sénior de Seguridad Física en Salesforce. Según él, conectar Cobalt Monitoring Intelligence con Agentforce y Slack eliminó las falsas alarmas, redujo en miles de horas el esfuerzo manual y dio visibilidad global en tiempo real.
La propuesta al canal y el programa de la cumbre
El público de la cumbre era el canal de distribución. Cobalt presentó el producto como una vía para que los integradores pasen de la instalación a la operación, con resultados que ofrecer además del hardware que ya colocaron. Señala que los contratos empresariales tardan de 12 a 18 meses en cerrarse y ofreció una demostración en vivo que los socios podrían llevar a sus propias cuentas.
Cobalt fue patrocinador Silver y tuvo una mesa de demostración en el Solutions Lab del Loews Arlington Hotel & Convention Center. Atendieron la mesa Ellie Horita, ingeniera de ventas sénior, y Charlie Jannsen, director de Estrategia y Operaciones de Seguridad. El CEO, Ken Wolff, tenía previsto intervenir el jueves 29 de octubre, de 10:00 a 10:15 h (hora del centro de EE. UU.). Su sesión se titulaba "Beyond Rip and Replace: How Integrators Win the Enterprise with Orchestration". Cobalt también ofreció demostraciones de 20 minutos basadas en las cuentas del propio socio y en los sistemas que estas utilizan.
Por qué importa y qué falta por demostrar
La propuesta aborda un problema estructural real de la seguridad física. Las cámaras y los controladores de puertas generan eventos más rápido de lo que el personal puede revisarlos, y el hardware se adquiere en ciclos que duran años. Una capa de software que funcione sobre el equipo instalado evita el costo de reemplazo que frena el cambio en las empresas. Además, ofrece a los integradores, cuyos ingresos han provenido tradicionalmente de la instalación, una vía hacia trabajo operativo recurrente.
El enfoque se acerca a una tendencia más amplia en la que el software que interpreta los datos de los sensores se separa de los sensores mismos. Lo que distingue a Cobalt es su énfasis en las causas raíz. Muchos sistemas de alarmas se quedan en filtrar o verificar un evento. Cobalt dice que envía la causa recurrente para que se corrija, lo que reduciría el volumen futuro en lugar de limitarse a gestionarlo más rápido. Es una promesa distinta de la de clasificar alarmas, y depende de que los equipos de instalaciones actúen sobre los tickets que genera el sistema.
Varios puntos siguen sin demostrarse públicamente. La reducción de ruido del 90 % se presenta como un límite superior y no se indica la base de comparación. El recorte del 42 % en personal proviene de un solo cliente sin nombre, y el material no aclara si ese resultado se aplica a despliegues más pequeños o a clientes que usan la opción SaaS. La cifra de 75 segundos no tiene condiciones declaradas, como el tamaño del sitio o la mezcla de equipos.
La compatibilidad es la otra incógnita. La afirmación de que Cobalt funciona con las cámaras y el control de acceso que haya instalados es el núcleo de la propuesta a los integradores. El material no enumera los fabricantes compatibles, y los entornos antiguos o mixtos son donde los productos de tipo overlay suelen encontrar sus límites. Pruebas independientes, referencias de clientes con nombre más allá de la cita de Salesforce y una explicación clara de cómo se codifican y auditan las políticas permitirían a los integradores evaluar lo que se afirma. Hasta entonces, las cifras son datos reportados por el proveedor, y los socios deberían tratarlas como metas por verificar en un piloto.