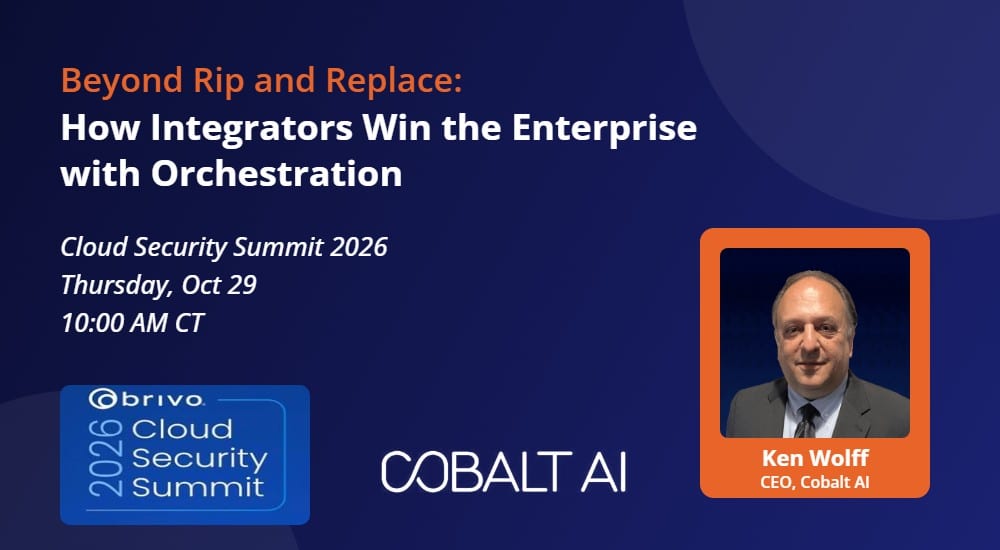
Cobalt AI afferma che il suo software consegna eventi di sicurezza verificati agli operatori in meno di 75 secondi, e il suo amministratore delegato avrebbe dovuto sostenere questa tesi davanti agli integratori in una sessione di 15 minuti giovedì 29 ottobre 2026. Ken Wolff era in programma dalle 10:00 alle 10:15 (ora centrale USA) al Loews Arlington Hotel & Convention Center di Arlington, in Texas, nell'ambito del Cloud Security Summit 2026. Il tema del suo intervento era l'orchestrazione degli allarmi di sicurezza: collegare telecamere, lettori e sensori che il cliente già possiede, invece di sostituirli.
Il problema che Wolff ha voluto affrontare
Il ragionamento di Wolff parte dal lato operativo della sicurezza aziendale. I clienti continuano ad aggiungere telecamere, lettori e sensori, e di conseguenza i loro team operativi diventano più lenti. Un singolo allarme può richiedere minuti per essere gestito. Gli operatori devono passare al setaccio segnali di scarso valore prima di arrivare agli eventi che contano. Il personale cresce a ogni nuova sede, e turni diversi applicano valutazioni diverse sotto pressione.
Da qui trae una conclusione rivolta agli integratori: il prossimo prodotto che un integratore vende dovrebbe far funzionare meglio l'installato esistente, non aggiungersi ad esso. La sessione era strutturata attorno a quattro questioni che, secondo lui, oggi decidono i contratti enterprise: orchestrazione, sistemi connessi che portano con sé identità e contesto del sito, nessuna logica di "rip-and-replace" (smantella e sostituisci) e un ritorno sull'investimento che il cliente possa vedere nei numeri.
Tre allarmi, tre esiti
La sessione era incentrata su tre allarmi quotidiani che si concludono ciascuno in modo diverso. Nel primo, un tailgating (accesso al seguito di un'altra persona) viene chiuso perché il contesto mostra che non c'è nulla che non va. Nel secondo, una porta forzata viene ricondotta alla causa all'origine e risolta, invece di essere archiviata ripetutamente. Nel terzo, un vero tailgating viene inoltrato a una persona con il video allegato.
Wolff intendeva inoltre sostenere che la sicurezza non è una scelta binaria tra chiudere un allarme e inoltrarlo. Una via di mezzo, come aprire un ticket per un sensore difettoso o inviare un richiamo a chi ripete il tailgating, è ciò che impedisce al rumore di tornare. L'azienda descrive la direzione del settore come una valutazione applicata in base alle policy aziendali, correzioni delle cause all'origine invece di archiviazioni, un livello sovrapposto alle apparecchiature esistenti e risultati misurabili.
Cosa sostiene Cobalt e come viene implementata
Cobalt Monitoring Intelligence si collega ai sistemi esistenti di controllo accessi, videosorveglianza e allarme. Può farlo in cloud, all'edge o in una configurazione ibrida, così i clienti possono modernizzarsi con i propri tempi. L'azienda afferma che la decisione finale resta alle persone. Cobalt risolve gli eventi di routine e indirizza le cause ricorrenti verso gli interventi correttivi. Gli eventi che richiedono una decisione arrivano a una persona con video, cronologia e causa all'origine allegati. I clienti scelgono chi applica il giudizio finale: il Command Center di Cobalt o il proprio personale.
L'azienda ha indicato quattro risultati a supporto. Cita fino al 90% di rumore da falsi allarmi in meno e eventi verificati che raggiungono gli operatori in meno di 75 secondi. Riferisce una riduzione del 42% dei costi del personale operativo presso un cliente Fortune 100. Afferma inoltre che il tailgating rappresentava il 3,2% dei passaggi di porta in un campus aziendale, un dato che porta come prova della misurabilità del comportamento.
Robert Mirakaj, Senior Director of Physical Security di Salesforce, è citato a proposito dell'implementazione. Dichiara che l'integrazione di Cobalt Monitoring Intelligence con Agentforce e Slack ha eliminato i falsi allarmi, ridotto lo sforzo manuale di migliaia di ore e dato all'azienda una visibilità globale in tempo reale.
L'azienda dietro la proposta
Wolff è entrato in Cobalt come consulente nel 2022 ed è stato nominato CEO dal consiglio di amministrazione nel febbraio 2024. È stato CEO di quattro aziende, tre delle quali si sono concluse con exit di successo. In Cobalt ha riposizionato l'attività da azienda incentrata sui robot a piattaforma software basata sul giudizio, quale è oggi. Questo cambio di rotta è il dettaglio rilevante per il pubblico della robotica: un'azienda un tempo definita dalle proprie macchine vende ora uno strato software che lavora con apparecchiature installate da altri fornitori.
Analisi: cosa significa e cosa resta da dimostrare
La proposta riflette una tendenza nella sicurezza fisica. Le sedi hanno già più sensori di quanti i loro operatori riescano a sorvegliare, quindi la risorsa scarsa è l'attenzione, non l'hardware. Un livello sovrapposto che decide quali eventi meritano l'intervento di una persona affronta il problema in modo diretto. Abbassa inoltre la barriera all'acquisto, perché il cliente non deve dismettere telecamere o lettori ancora funzionanti. È un contrasto concreto con gli approcci che dipendono da nuovo hardware o dalla migrazione di piattaforma, e spiega perché il messaggio sia rivolto agli integratori che gestiscono le installazioni esistenti.
La storia stessa dell'azienda rende il punto più netto. Il passaggio dai robot al software suggerisce che in questo mercato il valore risieda nello strato decisionale più che in un singolo dispositivo. Tuttavia, le prove presentate sono scarse. I dati sono dichiarati dal fornitore e, per la riduzione del rumore, formulati con "fino a". La fonte non fornisce una base di partenza per il dato sul rumore degli allarmi né una definizione di cosa sia un evento verificato. Non indica quante sedi o quanti clienti stiano dietro il valore di 75 secondi. La riduzione del 42% del personale proviene da un solo cliente Fortune 100 non nominato, e il tasso di tailgating del 3,2% da un solo campus. La dichiarazione di Salesforce è una testimonianza di un cliente, non una valutazione indipendente.
Restano aperte diverse questioni. La più importante è il tasso di mancato rilevamento: un sistema che chiude più allarmi rischia anche di chiuderne uno che andava inoltrato, e non compare alcun dato in proposito. Non è chiaro neppure come vengano configurati e sottoposti ad audit i criteri di "valutazione secondo le policy aziendali", né quanto i risultati reggano con apparecchiature miste o datate. La progettazione con l'uomo nel ciclo (human-in-the-loop) è una tutela sensata, ma dipende da quanto spesso e con quale rapidità gli eventi raggiungono una persona. Finché clienti o terze parti non pubblicheranno numeri confrontabili, l'orchestrazione degli allarmi di sicurezza di questo tipo va letta come una direzione credibile con prestazioni dichiarate ma non verificate.